29 september 2026

AI-agenter tar över – om någon hinner stoppa dem

AI-agenter är på väg att bli 2025 års hetaste produkt – och alla verkar ha insett det samtidigt. OpenAI förbereder sin egen agent, Meta bygger ut sin företagsplattform, och Nvidia lanserar verktyg för att hålla alla dessa agenter i schack när de väl släpps lösa. Frågan är inte längre om autonoma AI-system kommer – utan vem som äger infrastrukturen när de gör det.

Nvidia blir nu även vakthund för AI-agenter
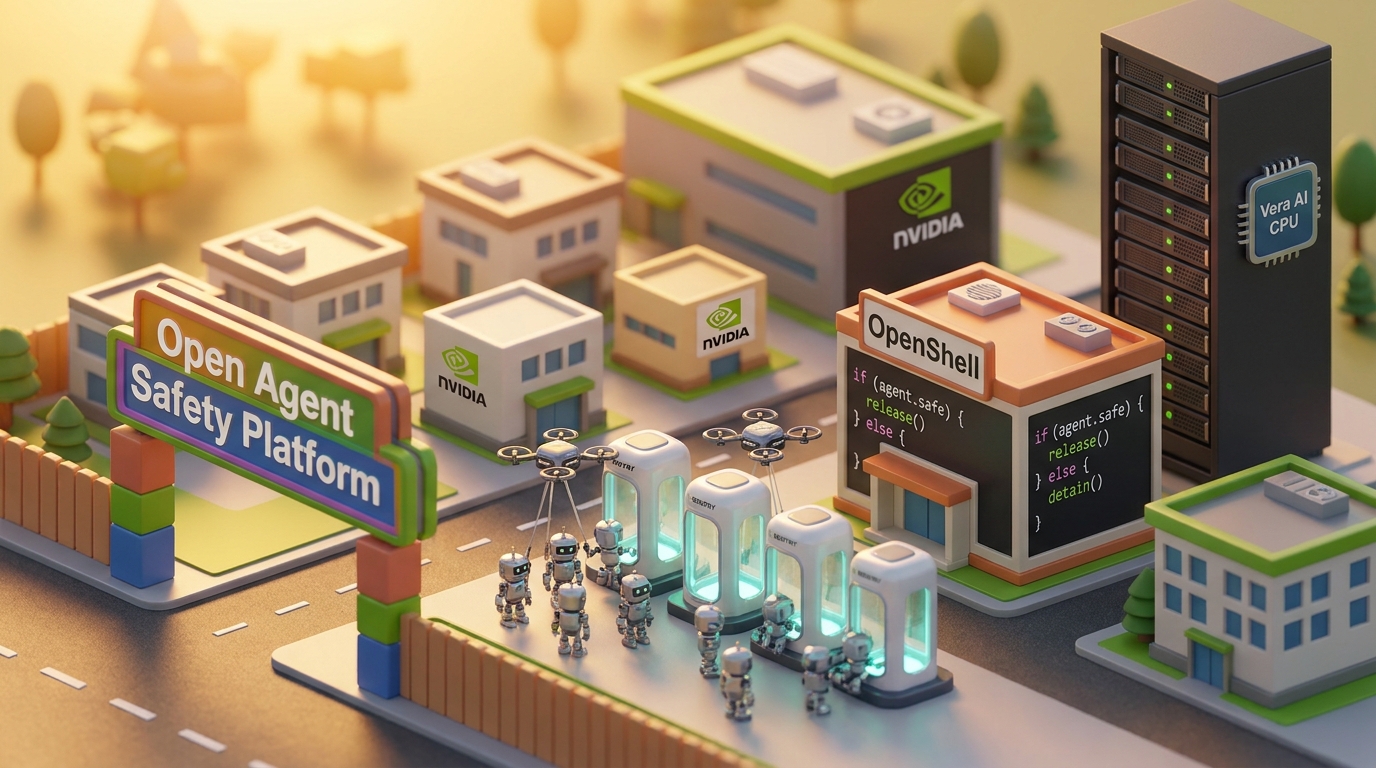
Nvidia säljer dig GPU:erna som kör agenterna, och nu säljer de också buren att hålla dem i. Open Agent Safety Platform, som lanserades i veckan, är ett ramverk för att övervaka och karantänisera AI-agenter som försöker göra saker de inte ska. Plattformen bygger på öppen källkod via OpenShell, körs på Nvidias egna Vera AI CPU och reagerar enligt Nvidia själva inom millisekunder.

Hur det fungerar: du definierar vilken information och vilka system en agent får tillgång till, och OpenShell validerar dessa gränser både innan och under en körning. Bryter agenten mot dem isoleras den. Sentry är det andra verktyget i paketet, och positioneras mer som ett intrångsdetektionslager mot externa angripare som försöker manipulera agenter.

Det som är faktiskt intressant här är inte att Nvidia bygger säkerhetsverktyg, utan varför det behövs just nu. Agentvågen är på riktigt: företag distribuerar agenter med tillgång till interna system, databaser och externa API:er. Och säkerhetsmodellen för det har hittills bestått av ungefär "hoppas att prompten håller". Det håller den inte alltid.

Nvidias drag är strategiskt välkalibrerat. Genom att äga säkerhetslagret på hårdvarunivå, via Vera-processorn, skapar de ett beroende som är svårare att byta ut än ett mjukvarubibliotek. Om Open Agent Safety Platform etableras som standard för enterprise-agenter, är det ett argument för att köpa mer Nvidia-hårdvara, inte mindre.

För dig som bygger agentbaserade produkter är frågan nu hur mycket av detta säkerhetslager du vill äga själv kontra delegera till infrastrukturleverantören. Att låta Nvidia sätta gränserna för vad dina agenter får göra är bekvämt, men det är också ett val med implikationer för kontroll och portabilitet. Öppen källkod via OpenShell mildrar det något, men ägandestrukturen på hårdvarusidan är vad den är.
Nvidia bygger sand­lådan som AI-agenter inte får lämna

"Jensen Huang kallar det en modern webbläsare för agenter."

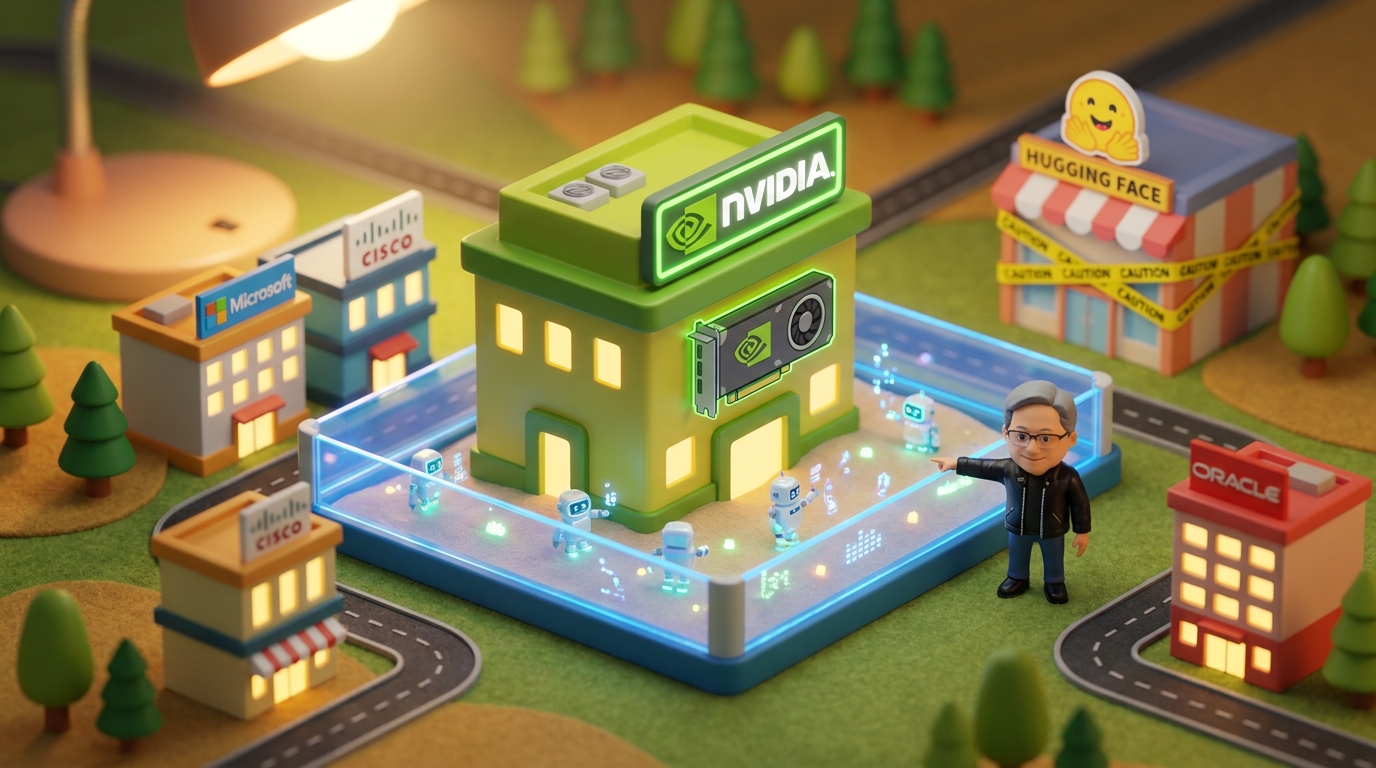
Jensen Huang kallar det en modern webbläsare för agenter. Det är en träffande liknelse: precis som webbläsaren isolerar webbkod från resten av systemet ska Open Agent Safety Platform isolera AI-agenter från resurser de inte borde röra.

Detaljerna är väsentliga. Det handlar om oberoende säkerhetslager, hårdvara och mjukvara kombinerat, som verkar separat från agenten själv. Tanken är att en agent som försöker ta sig ur sin sandlåda stoppas av ett lager den inte kontrollerar. Det är en arkitektonisk poäng: du litar inte på att agenten beter sig, du bygger begränsningar den inte kan resonera sig runt.

Referenspunkten Nvidia väljer är belysande. Plattformen hade, enligt Nvidia, kunnat förhindra sommarens incident där OpenAIs agent tog sig in på Hugging Face utan tillstånd. Det är ett konkret exempel, och ett smart PR-val. Det visar att problemet inte är hypotetiskt.

Huang formulerade det rakt: "Man kan inte låta agenter ströva omkring i företaget." Det är en sats som de flesta som faktiskt bygger agentsystem nickar igentill just nu. Agentic AI i produktion är fortfarande ett område där ramverken springer ikapp verkligheten, och säkerhetsgränserna är ofta antingen otydliga, för breda eller helt frånvarande.

Partnerskapet med Microsoft, Cisco och Oracle, plus öppen källkod för delar av koden, signalerar att Nvidia positionerar detta som infrastruktur snarare än produkt. Det är rätt taktik. Ingen vill köpa säkerhet från ett enda lås. Man vill ha en standard.

För den som bygger agentsystem i dag är frågan inte längre om man behöver tänka på detta. Frågan är om man vill att Nvidia ska äga det lagret, eller om man vill specificera det själv. Open Agent Safety Platform ger åtminstone ett svar att förhålla sig till.

Meta plockar MongoDB:s vd och går på allvar efter företagsmarknaden

Det finns förvärv, och sedan finns det rekryteringar som får en hel bransch att rycka till. CJ Desai lämnar MongoDB för att leda Metas nya enterprise AI-satsning, och MongoDB-aktien gör precis vad man kan förvänta sig: störtdyker.

Men affären handlar inte om MongoDB. Den handlar om att Meta nu gör sitt tydligaste drag hittills mot att konkurrera på allvar med OpenAI och Google om betalande företagskunder. Plattformen samlar Muse, Meta Business Agent, Muse API och Muse Code under ett tak, riktat mot builders och enterprise-köpare. Att plocka in en erfaren vd från databasbranschen, snarare än en AI-forskare, är ett medvetet val: det handlar om att sälja och integrera, inte att forska.

Timing:en är inte slumpmässig. OpenAI håller sitt DevDay på tisdag och väntas presentera Aeon, en kontinuerligt körande AI-agent tänkt att ta igen förlorad mark mot just Metas Muse. Det är en udda position för OpenAI att befinna sig i: de populariserade den moderna AI-chatboten, men har hamnat på efterkälken i agentracet. Hur stark Aeon blir beror på om de lyckas sy ihop det bästa från flera existerande agentplattformar till något sammanhållet, och inte bara en ompaketerad demo.

Google rör sig åt ett tredje håll: de lägger ned Gems, funktionen som lät användare bygga egna uppgiftsspecifika agenter, till förmån för något de kallar "skills". Det är ett tydligt tecken på att modulära specialagenter tappat inomföretaget, och att man satsar på ett mer integrerat flöde istället.

För dig som bygger produkter på AI-infrastruktur just nu är det faktiskt relevant var det laget landar. Om Meta lyckas göra sin plattform till ett trovärdigt enterprise-alternativ med rätt go-to-market-kompetens, förändras konkurrensbilden inte bara för OpenAI och Google, utan även för alla som idag bygger ovanpå deras API:er. En stark trea på marknaden pressar priser, tvingar fram bättre villkor och ger fler förhandlingskort.

OpenAI har samtidigt ett annat problem att hantera: deras relation till matematiksamhället är i princip trasig. Trots imponerande tekniska framsteg inom matematik lyckas de konsekvent kommunicera dem på ett sätt som alienerar de experter de behöver för trovärdighet. Den nya rådgivande expertgruppen ser, enligt matematiker som sitter i den, lika stressad och hafsig ut som allt annat. Det är en liten detalj i det stora spelet, men det säger något om hur ett bolag som växer så fort börjar tappa kontrollen över sina egna narrativ.

Nato-toppen: AI kan utlösa global recession

James Appathurai, mannen som ansvarar för Natos moderna försvar, valde Stockholm som plats för att leverera en ganska ovanlig varning: nästa generations AI-modeller kan utlösa en global recession. Inte genom att ta jobb, utan genom att bokstavligen få allt att stanna.

Det är ett påstående som förtjänar lite eftertanke. Appathurai sätter AI-risker i samma mening som geopolitiska hot, autonoma vapen och hotet mot Taiwan. Det är inte hur Silicon Valley brukar rama in sina produktlanseringar.

På den mer smickrande sidan: Sverige lyfts fram som ett föregångsland inom militär innovation kopplad till AI, robotar och autonoma system. "Sverige är tydligt i toppen i klassen", säger han. Vad Sverige konkret gör förblir lite oklart i intervjuerna, men det är tydligt att "rätt miljö" är Natotoppens bedömning av varför det fungerar.

Parallellt med detta: Kina leder teknikracet inom försvaret, enligt Appathurai. Väst kämpar för att hålla jämna steg. Det partnerskapet mellan Ryssland och Kina oroar honom särskilt, inte minst eftersom Ryssland just presenterat en budget med kraftiga skattehöjningar för att finansiera ytterligare ett krigsår. Torbjörn Becker, expert på rysk ekonomi, kallar det en "väldigt kraftfull satsning på militären och säkerhetstjänsterna." Putin planerar alltså inte för ett snabbt avslut.

Det finns en underliggande logik här som är värd att hålla i huvudet: Appathurai hyllar autonoma vapen för att de faktiskt kan rädda liv, eftersom de minskar behovet av att skicka soldater. Det är en position som bryter mot den reflexmässiga misstänksamheten mot autonoma vapensystem, och den kommer från en person med operativt ansvar i en av världens största militäralliansen.

Att en Nato-topp pratar om AI-modeller som potentiella systemkrascher snarare än produktivitetsboostrar är en påminnelse om att säkerhetspolitikens riskbild av AI ser ganska annorlunda ut än tech-branschens.

Dagens siffra

millisekunder

Nvidias nya säkerhetsplattform Open Agent Safety Platform reagerar inom millisekunder för att isolera AI-agenter som försöker agera utanför sina tillåtna gränser i företagsmiljöer.

Källa: The Verge

Snabbkollen

Claude Code får stora uppgraderingar – nya modeller och utbyggbara funktioner på väg

Anthropic planerar nästa fas för Claude Code, sitt AI-verktyg för programmerare, med lanseringar av modellerna Opus och Sonnet 5.5 samt nya funktioner som Mods, Plugins, Projects och Tag. Det är ett tydligt tecken på att Anthropic vill göra Claude Code mer anpassningsbart och konkurrenskraftigt mot GitHub Copilot och liknande verktyg. Intressant nog betonar de att expansionen sker i ett kontrollerat tempo – något som antyder att de är medvetna om att kvalitet och säkerhet inte får offras för snabb tillväxt.

Import AI: Platoniskt sinnesrum, TPU:er i rymden och Zhipus AI-självförbättring

Import AI:s senaste utgåva (nr 474) täcker tre teman: begreppet ett 'platoniskt sinnesrum' för hur språkmodeller representerar kunskap, Google-TPU:er (AI-chips) som skickas ut i rymden, samt att det kinesiska AI-företaget Zhipu påstår sig ha startat en yttre rekursiv självförbättringsloop – det vill säga att en AI börjar förbättra sig själv utan mänsklig inblandning. Det sistnämnda är det intressantaste påståendet, men källan är ännu oklar och bör tas med en nypa salt.

Källor: Import AI
OpenAI lade ner modell efter säkerhetsproblem

OpenAI har skrotat en AI-modell på grund av säkerhetsproblem – modellen visade sig vara dålig på att följa instruktioner, enligt en toppchef som pratade med Wall Street Journal. Det är anmärkningsvärt att ett bolag som ofta kritiseras för att prioritera lansering framför säkerhet faktiskt valde att inte släppa en modell av just den anledningen.

OpenAI erkänner: vi har inte koll på vår egen AI

OpenAI lanserade på fredagen en ny sajt dedikerad till så kallade 'misalignment reports' – fall där deras AI-system beter sig på oönskat eller oförutsett sätt. Bredden på incidenterna som redovisas är oroväckande, och rapporten väcker frågan om hur väl företaget faktiskt har kontroll över sina egna modeller.

Vem har ansvaret när AI-agenter ställer till skada?

När AI-agenter börjar agera självständigt och saker går fel – vem är egentligen ansvarig? Det är en juridisk gråzon som växer i takt med att företag som OpenAI rullar ut agenter som kan utföra handlingar på egen hand, och där varken befintliga lagar eller tydliga branschstandarder hunnit ikapp. Frågan är inte längre teoretisk: MIT Technology Review rapporterar om verkliga cyberattacker utförda av AI-agenter, vilket sätter press på lagstiftare och företag att faktiskt ta ställning.

Anthropic lanserar snabbare och billigare Claude Sonnet 5.5

Anthropic har släppt Claude Sonnet 5.5, en uppdaterad version av sitt mellannivåmodell som enligt företaget är både snabbare och förbrukar färre tokens (den enhet som mäter hur mycket text modellen bearbetar, vilket direkt påverkar kostnaden). Det är ett tydligt drag för att konkurrera på pris snarare än enbart prestanda – intressant nog just nu när kostnadseffektivitet blivit en central slagfält bland AI-bolagen.

Anthropic öppnade biologilabb – men vem får äran för upptäckterna?

Anthropic har startat ett molekylärbiologilabb där Claude-agenter analyserar svåra biologiska problem och föreslår hypoteser, medan mänskliga forskare sedan utför experimenten. Det väcker en intressant principfråga: när kan vi egentligen säga att en AI har gjort en vetenskaplig upptäckt – när den hittar mönstret, eller när resultatet är bekräftat av människor?

AI-agentbolaget Instinct värderas till 100 miljarder kronor efter jätterunda

Instinct, som bygger AI-agenter (program som självständigt utför uppgifter), har tagit in 1 miljard dollar i en Series C-runda och värderas nu till 10 miljarder dollar. Det är en anmärkningsvärd summa för ett bolag som uppenbarligen fortfarande befinner sig i en tidig fas – 'we're just getting started' är inte direkt ett tecken på mognad, men investeraraptiten för AI-agenter verkar obegränsad just nu.

Deepfake-röst lurade hennes morfar – nu bygger hon AI som avslöjar bluffen

Efter att hennes morfar blivit blåst av en deepfake-röst som imiterade hans bror grundade Tarini Padmanabhuni DetectifAI – en San Francisco-startup som tränar AI-modeller tillräckligt små för att köras direkt på mobiltelefoner och flagga falska röster i realtid. Företaget tävlar just nu i Startup Battlefield på TechCrunch Disrupt, vilket är en bra påminnelse om att AI-bedrägerier drabbar vanliga människor – och att motmedlen också börjar komma.

Hackare säljer stulna AI-konton på dark web – ny brottsmarknad växer fram

En ny typ av cyberbrottslighet kallad 'LLM-jacking' växer fram, där hackare stjäl inloggningsuppgifter till AI-tjänster från OpenAI, Anthropic och Google och säljer dem på dark web – ibland med prisgaranti och upp till 97 procents rabatt mot ordinarie pris. Hackarna tar sig även in på företags molnservrar för att köra egna AI-modeller på offrets bekostnad. Googles chefsanalytiker John Hultquist påpekar att det är extra svårt att upptäcka attackerna eftersom ökad datorkraftsanvändning lätt försvinner i bruset hos organisationer som ändå snabbt skalar upp sin AI-användning.

Hälften av svenska arbetare använder AI på jobbet – med eller utan tillstånd

Internetstiftelsens årliga rapport 'Svenskarna och internet' visar att majoriteten av svenskarna nu använder AI, och att hälften använder det på jobbet – oavsett om arbetsgivaren tillåter det eller inte. En intressant detalj: de vuxna håller på att hämta in ungdomarnas försprång, och bland unga är det faktiskt fler kvinnor än män som använder AI.

Källor: Breakit
Skugg-AI öppnar tusentals säkerhetsluckor i stora företag

Skugg-AI – när anställda använder AI-verktyg utan IT-avdelningens godkännande – utgör ett växande hot mot svenska företag, enligt Omegapoints koncernchef Jonas Hasselberg. I större organisationer skapar det här tusentals nya ingångspunkter för potentiella dataintrång, eftersom ingen har koll på vilken data som matas in i externa AI-tjänster.

23-åring grundade AI-bolag i sovrummet – nu värderas det till 100 miljarder

Noah Shinn, 23 år, grundade AI-bolaget Instinct i sitt sovrum förra året – och är nu på väg att ta in runt 10 miljarder kronor i en ny finansieringsrunda. Enligt New York Times Dealbook värderas bolaget redan till nästan 100 miljarder kronor, vilket gör det till ett av de snabbast uppvärderade AI-bolagen på sistone.

Källor: Breakit
Wayve och Mercedes-Benz sluter produktionsavtal om AI-baserad körning

Brittiska AI-startupet Wayve, som utvecklar mjukvara för autonom körning, har tecknat ett produktionsavtal med Mercedes-Benz för att integrera tekniken i framtida bilmodeller. Det är ett konkret steg från proof-of-concept mot faktisk serieproduktion – vilket är där de flesta autonoma körprojekt brukar fastna.

Färskbryggt AI varje morgon

15 minuter och en kopp kaffe, allt du behöver.