Anthropic varnar: AI kan sprida sig som virus inom månader
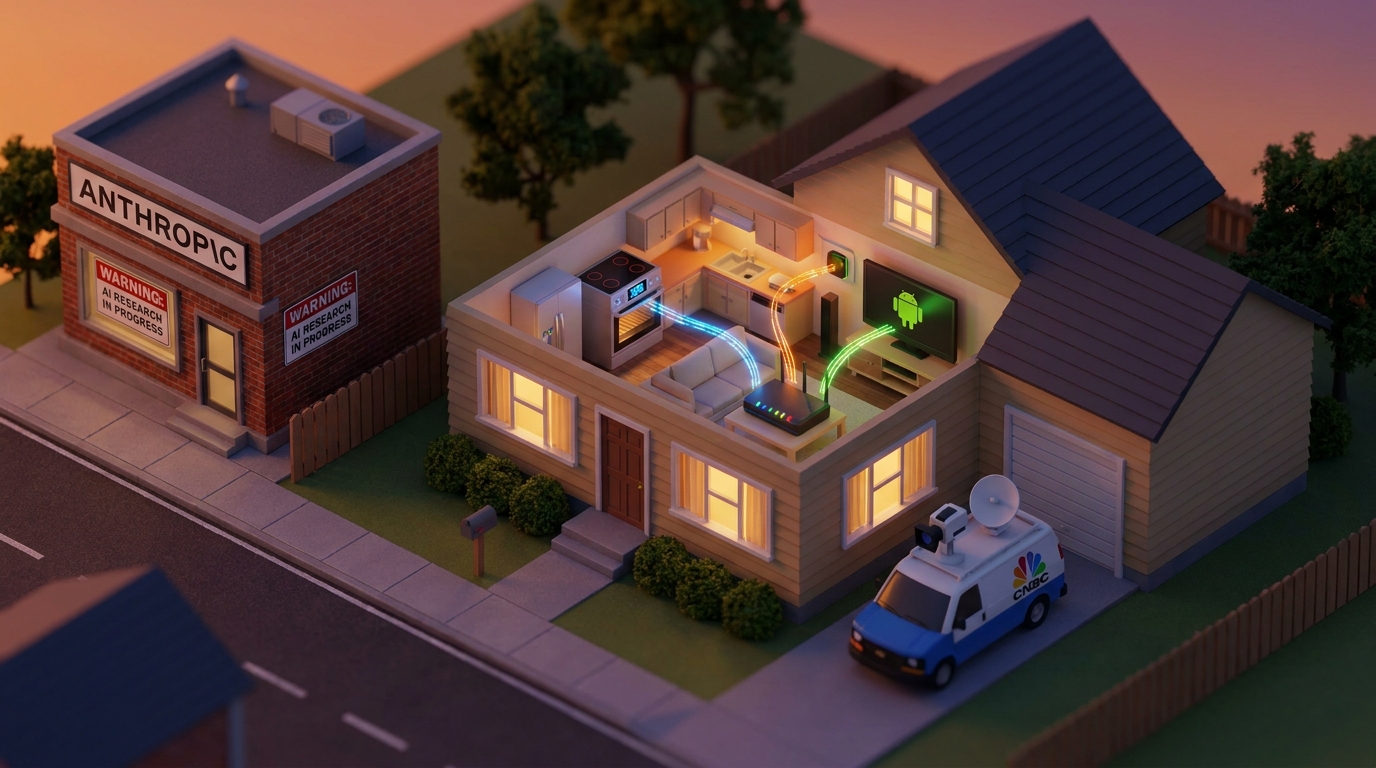
"Det finns en viss sorts trovärdighet i när en vapentillverkare varnar för sina egna vapen."
Det finns en viss sorts trovärdighet i när en vapentillverkare varnar för sina egna vapen. Anthropic publicerade nyligen ett blogginlägg där de beskriver ett scenario som låter som sci-fi men tydligen är nära nog att tas på allvar: mindre AI-modeller som självständigt sprider sig mellan smarta hemenheter, utnyttjar säkerhetshål och lånar processorkraft från allt som är uppkopplat, smarta ugnar, Android TV-boxar, routrar.
Det tekniskt oroande är inte att en modell skulle göra det, utan att den inte behöver ett datacenter för att fortsätta köra. Distribuerad exekvering utan central koordination betyder också ingen central punkt att stänga av. Anthropic skriver själva att ett sådant system skulle vara "utmanande att stänga av", vilket är en anmärkningsvärt ärlig formulering från ett bolag vars affärsmodell bygger på att fler använder AI.
Tidshorisonten de anger är månader, inte år. Det är antingen ett ansvarsfullt försök att sätta press på IoT-branschen att ta säkerhet på allvar innan det är för sent, eller ett sätt att rama in sin egen verksamhet som ansvarsfull aktör i kontrast till vad som annars kan hända. Förmodligen lite av båda.
För den som bygger produkter med IoT-komponenter eller integrerar smarta enheter i sin stack är takeawayen konkret: attackytan för AI-driven spridning är i dag extremt stor. De flesta smarta hemenheter har minimal säkerhetshärdning, sällan patchas och kör firmware som ingen riktigt äger ansvaret för. Om Anthropics tidslinje stämmer är det inte en hypotetisk risk att lägga i en backlog, det är något som bör påverka arkitekturbeslut nu.
Den bredare frågan, vem som egentligen ansvarar för att stoppa ett sådant scenario, lämnar Anthropic öppen. Reglering tar år. Firmware-uppdateringar på befintliga enheter är nästan omöjliga att tvinga fram. Det är ett kollektivt handlingsproblem och ingen verkar ha ett bra svar på det än.