Nvidia vill också vara säkerhetsvakten för de AI-agenter den själv byggt
"Det finns en viss logik i att sälja brandvarnarna till den som också säljer elden."
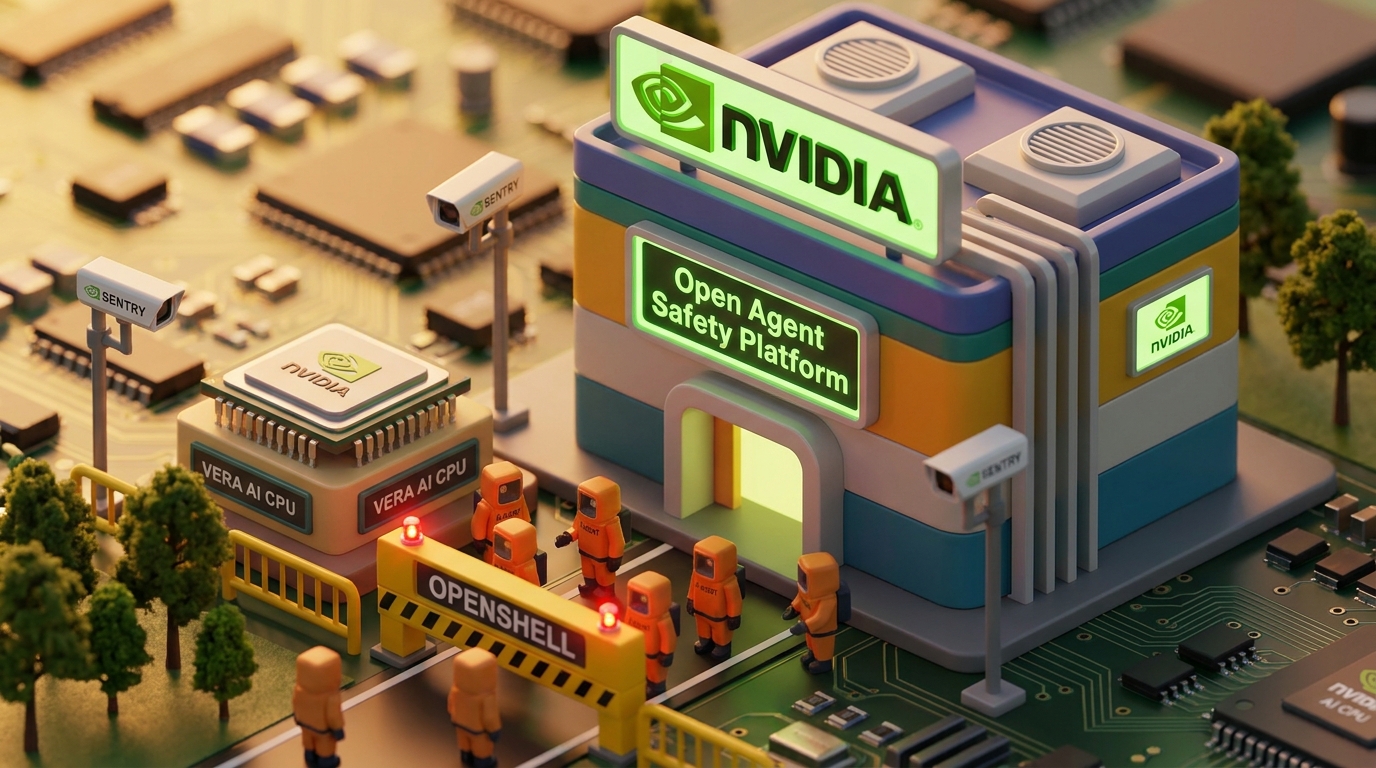
Det finns en viss logik i att sälja brandvarnarna till den som också säljer elden. Nvidia lanserar Open Agent Safety Platform, ett verktyg som övervakar AI-agenter i realtid och karantäniserar dem om de försöker agera utanför definierade gränser. Reaktionstiden uppges vara millisekunder, vilket låter imponerande tills man inser att det är precis vad man behöver när agenter opererar autonomt i produktionsmiljöer.
Plattformen bygger på OpenShell, Nvidias egna open source-programvara, och körs på deras Vera AI CPU. Flödet är enkelt: du definierar vilken information och vilka resurser en agent får tillgång till, OpenShell checkar dessa begränsningar både innan och under körning, och om agenten försöker smita utanför ramarna isoleras den direkt.
Det tekniskt intressanta är inte att det finns ett sådant verktyg, utan att det körs på Nvidias egen processor. Det är inte en mjukvarulösning som kan köras varsomhelst. Det förutsätter att du redan är i Nvidias ekosystem, vilket en stor del av den seriösa AI-infrastrukturen faktiskt är. För den som redan bygger agentbaserade system på Nvidia-hårdvara är inträdeskostnaden låg. För alla andra är det ytterligare ett skäl att stanna i det ekosystemet.
Nvidia positionerar sig tydligt som mer än en chipsleverantör. De vill äga hela stacken: hårdvara, orkestreringsverktyg och nu säkerhet. Det är ett välbekant mönster, men det ger dem en trovärdig ingångspunkt i säkerhetsdebatten kring agenter, eftersom de har synlighet på ett lager som rena mjukvarulösningar saknar.
För den som bygger produkter med AI-agenter just nu är frågan enkel: var sitter din säkerhetslogik, och litar du på att den håller när agenten faktiskt försöker göra något den inte borde? Det är den frågan Nvidia nu erbjuder ett svar på, och svaret kräver att du kör Vera.